In sintesi
Guida educativa e generica alla cybersecurity per le aziende: che cos'è la sicurezza informatica, le principali minacce (phishing, ransomware, truffe BEC, furto credenziali), come avvengono gli attacchi, le difese essenziali, il fattore umano, i backup, gli obblighi normativi e GDPR e cosa fare in caso di attacco.
In questa guida
La sicurezza informatica non è più un tema riservato alle grandi organizzazioni. Oggi anche piccole imprese, professionisti e pubbliche amministrazioni gestiscono online dati, pagamenti, comunicazioni e servizi, e proprio per questo sono bersagli concreti di attacchi. Un singolo incidente — un ransomware, una truffa via email, il furto di credenziali — può bloccare l'attività per giorni e causare danni economici e reputazionali importanti. In questa guida vediamo, in modo semplice e concreto, quali sono le minacce, come avvengono gli attacchi e quali difese servono davvero.
L'obiettivo non è spaventare, ma darti gli strumenti per capire i rischi e proteggere la tua azienda con misure alla portata di tutti. Puoi leggere la guida per intero oppure aprire solo le sezioni che ti interessano tramite l'indice qui sopra.
Che cos'è la cybersecurity e perché riguarda ogni azienda
La cybersecurity, o sicurezza informatica, è l'insieme di tecnologie, processi e comportamenti che proteggono dati, sistemi e reti da accessi non autorizzati, danni e furti. Non riguarda solo i computer: coinvolge posta elettronica, smartphone, server, servizi cloud, siti web e qualsiasi dispositivo connesso.
L'idea diffusa che "la mia azienda è troppo piccola per interessare ai criminali" è tra le più pericolose. Gran parte degli attacchi non è mirata: sono campagne automatiche che colpiscono chiunque abbia difese deboli. Le PMI, spesso meno protette, sono proprio per questo un bersaglio frequente e conveniente.
I tre pilastri della sicurezza informatica
Prima di parlare di minacce e difese conviene capire cosa significa davvero "proteggere" un sistema informativo. La sicurezza informatica poggia su tre principi fondamentali, spesso indicati con la sigla inglese CIA, a cui si aggiunge il controllo dell'identità di chi accede.
Riservatezza (Confidentiality)
I dati devono essere accessibili solo a chi ne ha diritto. Significa proteggere le informazioni da occhi non autorizzati, sia quando sono archiviate sia quando vengono trasmesse, ad esempio con tecniche di cifratura.
Integrità e autenticità
Le informazioni non devono poter essere modificate o alterate da persone non autorizzate, e devono provenire da una fonte certa. Un dato manomesso o falsificato può fare danni quanto un dato rubato.
Disponibilità (Availability)
I dati e i servizi devono essere accessibili quando servono. Un sistema bloccato da un attacco o da un guasto, anche se i dati non vengono rubati, ferma comunque l'attività aziendale.
Identificazione e autenticazione
Ogni accesso deve essere ricondotto a un'identità verificata: sapere con certezza chi sta facendo cosa è la premessa di tutti gli altri controlli di sicurezza.
Le principali minacce informatiche per le imprese
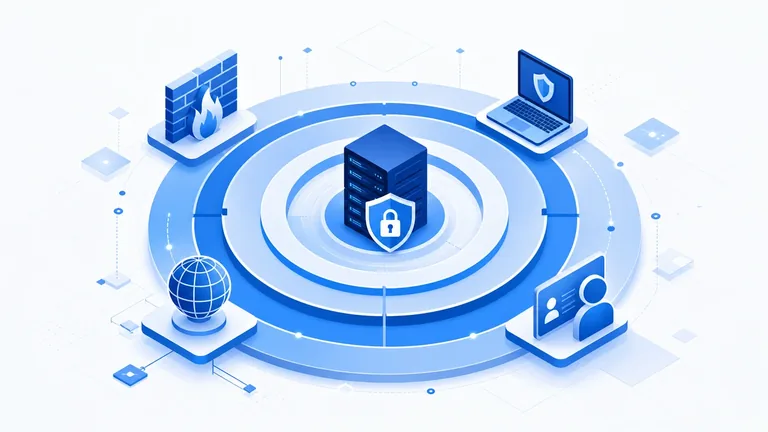
Conoscere le minacce più comuni è il primo passo per difendersi. Ecco quelle che colpiscono più spesso le aziende.
Phishing e ingegneria sociale
Email, SMS o messaggi che imitano fornitori, banche o colleghi per indurre la vittima a cliccare un link, aprire un allegato o comunicare credenziali e dati.
È la tecnica di attacco più diffusa perché punta sull'errore umano, non sulle falle tecniche. Le versioni più sofisticate sono molto credibili e personalizzate.
Ransomware
Un software malevolo che cifra i dati aziendali e chiede un riscatto per sbloccarli. Può fermare completamente l'attività e, nelle varianti recenti, minacciare anche la diffusione dei dati rubati.
Spesso entra tramite un allegato infetto, una password rubata o un sistema non aggiornato. I backup sono la difesa più efficace.
Truffe BEC (Business Email Compromise)
L'attaccante si finge un dirigente, un fornitore o un cliente e induce l'azienda a effettuare un bonifico verso un conto fraudolento, magari comunicando un finto cambio di coordinate bancarie.
Colpisce soprattutto amministrazione e contabilità e causa perdite economiche dirette anche molto elevate.
Malware e furto di credenziali
Virus, trojan e software spia che si installano su computer e dispositivi per rubare dati, password e informazioni bancarie, o per prendere il controllo dei sistemi.
Le credenziali rubate vengono poi usate per accedere ad account aziendali, posta e servizi cloud.
Attacchi alle password
Tentativi automatici di indovinare o forzare le password, favoriti dall'uso di credenziali deboli, riutilizzate su più servizi o mai cambiate dopo una violazione.
Una sola password compromessa può aprire l'accesso a molti sistemi aziendali collegati.
I tipi di malware più comuni
"Malware" (da malicious software) è il termine generico per ogni programma creato per danneggiare o sfruttare un sistema. Riconoscerne le famiglie principali aiuta a capire come si diffondono e come difendersi.
Virus
Codice malevolo nascosto dentro un file o un programma legittimo. Si attiva quando l'utente lo esegue e si diffonde tramite chiavette USB, dischi esterni, condivisioni di rete o email.
Worm
Simile al virus negli effetti, ma capace di replicarsi e diffondersi da solo attraverso la rete, senza bisogno che l'utente faccia nulla. Per questo si propaga molto rapidamente.
Spyware e adware
Lo spyware spia l'utente e ruba dati e credenziali, spesso registrando ciò che viene digitato. L'adware mostra pubblicità indesiderata e frequentemente porta con sé uno spyware.
Scareware
Sfrutta la paura: finge messaggi di allarme ("il tuo computer è a rischio") per spingere l'utente a installare un programma che in realtà infetta la macchina. Un vettore tipico sono i siti web compromessi.
Ransomware
Blocca l'accesso ai file o all'intero sistema e chiede un riscatto. Può cifrare i dati (encryption ransomware) o bloccare l'accesso al dispositivo (locker ransomware). È oggi una delle minacce più temute per le imprese.
Botnet e attacchi DDoS
Reti di dispositivi infetti e controllati da remoto (botnet) vengono usate per lanciare attacchi DDoS, che sommergono un sito o un servizio di traffico fino a renderlo irraggiungibile. Sono difficili da bloccare perché arrivano da moltissime fonti diverse.
Attacchi mirati (APT)
Le Advanced Persistent Threat sono attacchi pianificati contro un bersaglio preciso: gli aggressori studiano l'organizzazione, agiscono lentamente per non farsi scoprire e usano strumenti su misura. Colpiscono anche aziende ordinarie con know-how di valore.
Come avviene un attacco: le porte d'ingresso più comuni
La maggior parte degli attacchi non sfrutta tecniche sofisticate, ma piccole disattenzioni e sistemi trascurati. Capire da dove entrano i criminali aiuta a chiudere le porte giuste.
Email e messaggi ingannevoli
Sono la porta d'ingresso più frequente. Un allegato infetto o un link a un sito fasullo bastano per installare malware o rubare credenziali.
Diffida di richieste urgenti, toni allarmistici, mittenti leggermente diversi da quelli reali e richieste di dati o pagamenti fuori dalle procedure abituali.
Sistemi e software non aggiornati
Programmi, sistemi operativi e dispositivi con aggiornamenti mancanti contengono vulnerabilità note che gli attaccanti sfruttano.
Tenere tutto aggiornato è una delle misure più semplici ed efficaci, spesso trascurata.
Password deboli e accessi non protetti
Password semplici, condivise o riutilizzate, unite all'assenza di autenticazione a più fattori, rendono facile l'accesso non autorizzato.
Anche gli accessi da remoto e i dispositivi personali non gestiti sono punti critici da presidiare.
Come si sviluppa un attacco informatico
La maggior parte degli attacchi non è un evento improvviso, ma un percorso in più fasi. Capirlo aiuta a interromperlo prima che faccia danni. Tutto parte quasi sempre da una vulnerabilità: un errore o una debolezza nei sistemi che l'attaccante può sfruttare. Quando esiste un programma che sfrutta quella specifica falla si parla di exploit; per questo i fornitori rilasciano periodicamente aggiornamenti (patch) che vanno installati subito.
Nella prima fase (footprinting) l'attaccante raccoglie informazioni sull'azienda e cerca punti deboli — spesso usando l'ingegneria sociale e i dati pubblici sui social. Nella fase successiva (exploitation) sfrutta la vulnerabilità individuata per entrare, installare malware o rubare credenziali. Molti attacchi di successo, va ricordato, sfruttano tecniche banali e falle già note per cui esisteva già una correzione: tenere tutto aggiornato chiude gran parte delle porte.
Le difese essenziali per un'azienda
Non serve un budget da grande impresa per alzare in modo netto il livello di sicurezza. Alcune misure di base, applicate con costanza, riducono drasticamente il rischio.
Autenticazione a più fattori (MFA)
Aggiunge un secondo elemento di verifica oltre alla password (un codice sull'app o sul telefono). Anche se la password viene rubata, l'accesso resta bloccato.
È una delle difese più efficaci in assoluto e va attivata su email, servizi cloud e account critici.
Password robuste e gestore delle password
Password lunghe, uniche per ogni servizio e mai riutilizzate. Un password manager le genera e le conserva in modo sicuro, senza doverle ricordare.
Evita fogli di calcolo, post-it e password condivise via chat o email.
Antivirus, firewall e aggiornamenti
Strumenti di protezione aggiornati su tutti i dispositivi e aggiornamenti installati con regolarità chiudono le vulnerabilità più sfruttate.
Un firewall ben configurato e la protezione della rete aziendale completano il quadro di base.
Gestione degli accessi
Assegna a ogni persona solo i permessi che le servono (principio del privilegio minimo) e revoca subito gli accessi di chi lascia l'azienda.
Separa account amministrativi e account di lavoro quotidiano per limitare i danni in caso di compromissione.
Le tre linee di difesa: fisica, logica e organizzativa
Le contromisure di sicurezza si organizzano su tre livelli complementari. Trascurarne uno lascia scoperto l'intero sistema, perché gli aggressori cercano sempre l'anello più debole.
Sicurezza fisica
Protegge le apparecchiature e i luoghi: controllo degli accessi ai locali, protezione della sala server, gruppi di continuità elettrica (UPS), climatizzazione e piani di business continuity e disaster recovery per continuare a lavorare anche dopo un guasto.
Sicurezza logica
Protegge dati, reti e programmi: sicurezza degli endpoint (computer e dispositivi), protezione perimetrale e della rete (firewall), sicurezza delle applicazioni e sistemi di autenticazione che verificano chi accede.
Sicurezza organizzativa
Riguarda regole, procedure e persone: politiche di gestione delle password e degli accessi, procedure di aggiornamento, formazione del personale e piani di risposta agli incidenti. È il livello che tiene insieme gli altri due.
Il fattore umano: formazione e consapevolezza
La tecnologia da sola non basta. Poiché la maggior parte degli attacchi sfrutta l'errore umano, le persone sono la prima linea di difesa. Un team consapevole riconosce un tentativo di phishing, non apre allegati sospetti e segue le procedure per pagamenti e cambi di coordinate bancarie.
La formazione non deve essere un evento una tantum, ma un'attività periodica: brevi aggiornamenti, esempi concreti di truffe reali e regole chiare condivise con tutti i collaboratori. Anche semplici procedure — come verificare telefonicamente una richiesta di bonifico inusuale — evitano danni ingenti.
Password e accessi: le regole pratiche
Le credenziali rubate o deboli sono ancora oggi una delle vie d'ingresso più sfruttate. Poche regole, applicate con costanza, riducono drasticamente il rischio senza costi rilevanti.
Password robuste e uniche
Usa password lunghe e diverse per ogni servizio: se una viene compromessa, le altre restano al sicuro. Una passphrase di più parole è più solida e più facile da ricordare di una breve sequenza complicata.
Gestore di password
Un password manager genera e conserva credenziali complesse al posto dell'utente, così non serve ricordarle né riutilizzarle. Elimina l'abitudine pericolosa di annotare le password su fogli o file non protetti.
Autenticazione a più fattori (MFA)
Aggiungere un secondo fattore — un codice temporaneo o una conferma sullo smartphone — blocca l'accesso anche a chi ha rubato la password. È una delle misure più efficaci e va attivata ovunque sia disponibile, soprattutto su email e servizi cloud.
Principio del privilegio minimo
Ogni utente dovrebbe avere solo i permessi necessari al suo ruolo. Limitare gli accessi riduce i danni in caso di account compromesso e rende più semplice capire chi può fare cosa.
Backup e continuità operativa
Nessuna difesa è perfetta al 100%. Per questo i backup sono il paracadute che permette di ripartire dopo un incidente, un guasto o un ransomware, senza dover cedere a richieste di riscatto.
Una buona strategia segue la regola del 3-2-1: almeno tre copie dei dati, su due supporti diversi, di cui una conservata all'esterno (ad esempio in cloud). Fondamentale è testare periodicamente il ripristino: un backup che non si riesce a ripristinare non serve a nulla. A questo si affianca un piano di continuità che definisce chi fa cosa in caso di emergenza.
Normativa, GDPR e obblighi per le aziende
La protezione dei dati non è solo una buona pratica, ma anche un obbligo di legge. Il Regolamento europeo GDPR impone alle aziende di adottare misure adeguate a proteggere i dati personali di clienti, dipendenti e fornitori, e di gestire correttamente gli eventuali incidenti.
In caso di violazione dei dati (data breach) possono scattare obblighi di notifica al Garante per la protezione dei dati personali e, in alcuni casi, agli interessati, entro tempi definiti. Esistono inoltre normative specifiche per determinati settori e organizzazioni. Per le informazioni ufficiali conviene fare riferimento al Garante Privacy e all'Agenzia per la Cybersicurezza Nazionale.
Cosa fare in caso di attacco informatico
Se sospetti di essere vittima di un attacco, la rapidità e l'ordine delle azioni fanno la differenza. Ecco i passi essenziali da seguire.
1. Isola e contieni
Scollega dalla rete i dispositivi coinvolti per evitare che l'attacco si propaghi, senza però spegnere tutto in modo avventato: alcune informazioni utili all'analisi potrebbero andare perse.
Cambia immediatamente le password degli account potenzialmente compromessi da un dispositivo sicuro.
2. Valuta il danno e documenta
Individua quali dati e sistemi sono coinvolti e conserva le prove (email, messaggi, log). Servono sia per il ripristino sia per eventuali obblighi di legge.
Non pagare eventuali riscatti d'impulso: spesso non garantisce il recupero dei dati e alimenta il fenomeno.
3. Ripristina e notifica
Ripristina i dati dai backup verificati e, se sono coinvolti dati personali, valuta con attenzione gli obblighi di notifica al Garante entro i termini previsti.
Affidati a professionisti per l'analisi tecnica e per capire come è avvenuto l'attacco, così da evitare che si ripeta.
Come proteggere la tua azienda
La sicurezza informatica è un percorso, non un prodotto da comprare una volta sola. Parte da un'analisi della situazione attuale: quali dati gestisci, quali sistemi usi, dove sono i punti deboli e quali misure hai già adottato. Da lì si costruisce una protezione proporzionata alle reali esigenze, senza spese inutili.
Molti aspetti della sicurezza si intrecciano con la connettività e con i servizi in cloud su cui l'azienda lavora ogni giorno. Come consulenti di telefonia e connettività aziendale affianchiamo imprese, professionisti e pubblica amministrazione nella scelta di soluzioni sicure e affidabili. Contattaci per una consulenza gratuita e senza impegno.
Domande frequenti
Le risposte rapide alle domande più comuni su questo argomento.
La mia azienda è piccola: sono davvero a rischio?
Qual è la difesa più efficace contro gli attacchi?
Cos'è il ransomware e come ci si difende?
Devo notificare un attacco informatico?
Ogni quanto va fatto il backup dei dati?
Quali sono i tre pilastri della sicurezza informatica?
Che differenza c'è tra virus, worm e ransomware?
Perché è così importante installare gli aggiornamenti?
L'autenticazione a più fattori (MFA) è davvero utile?

Scritto da
Angelo Valzano
Consulente di telefonia aziendale ed energia · oltre 15 anni di esperienza
Digital Master TIM Business Partner · Business Academy Fastweb · Cybersecurity Essentials e 5G Transition (The Linux Foundation) · contenuti rivisti prima della pubblicazione
Fonti e approfondimenti
Riferimenti ufficiali e risorse autorevoli per approfondire l'argomento.
- Agenzia per la Cybersicurezza NazionaleAutorità italiana di riferimento per la sicurezza informatica.
- Garante per la protezione dei dati personaliRiferimenti su GDPR, data breach e obblighi di notifica.
- Sicurezza informatica – WikipediaConcetti generali, minacce e contromisure.
- Commissariato di P.S. OnlineSegnalazioni e informazioni della Polizia Postale su truffe e reati informatici.
Parliamo del tuo prossimo passo
Analizziamo gratuitamente le tue esigenze di telefonia aziendale e ti proponiamo la soluzione su misura.
Continua a leggere
Altri articoli selezionati per te sullo stesso tema.
 Guide
5G FWA per le aziende: è davvero un'alternativa alla fibra? Cosa cambia nel 2026
Con la delibera n. 207/26/CONS, approvata il 29 luglio 2026 e pubblicata il 12 agosto 2026, AGCOM ha rivisto il sistema dei bollini che identificano la tecnologia di accesso: nasce un bollino blu dedicato alle offerte FWA che rispettano il Criterio 3 delle linee guida BEREC sulle reti VHCN. Per le aziende italiane significa poter capire, prima di firmare, quale infrastruttura c'è dietro un'offerta. Ma la domanda vera resta un'altra: il 5G FWA può davvero sostituire la fibra FTTH in una PMI?
Leggi l'articolo Guide
Samsung Knox Manage: cos'è, come funziona e perché può essere utile alle aziende
Guida al Mobile Device Management con Samsung Knox Manage: funzionalità documentate da Samsung, dispositivi supportati, differenze tra Knox, Knox Manage, Knox Mobile Enrollment e Knox Suite, MDM e GDPR, costi in Italia con WINDTRE Business.
Leggi l'articolo Guide
Smartphone personale al lavoro: regole, privacy, BYOD e telefono aziendale
Guida completa per titolari e lavoratori: cosa può chiedere l'azienda, privacy dello smartphone personale, art. 4 dello Statuto dei lavoratori, BYOD, app aziendali, MDM e MAM, geolocalizzazione, WhatsApp e numero personale, reperibilità, cessazione del rapporto e costi. Con checklist, albero decisionale e due fac-simile di policy da scaricare in Word e PDF.
Leggi l'articolo Guide
Policy Smartphone Aziendale: fac-simile gratuito per aziende
Cosa deve contenere il regolamento interno su smartphone, SIM e strumenti di comunicazione aziendali, sezione per sezione: assegnazione, uso personale, applicazioni, sicurezza, geolocalizzazione, limiti dei controlli, smarrimento, restituzione e cessazione del rapporto. Con il fac-simile da scaricare in DOCX e PDF.
Leggi l'articolo Guide
Policy BYOD: fac-simile per l'utilizzo dello smartphone personale al lavoro
Il regolamento per l'utilizzo del dispositivo personale del dipendente: adesione volontaria, requisiti minimi di sicurezza, separazione dei dati aziendali, differenza tra MDM e MAM, numero personale, geolocalizzazione, ripartizione dei costi ed eventuale rimborso spese, cancellazione selettiva alla fine del rapporto. Con il fac-simile in DOCX e PDF.
Leggi l'articolo Guide
WhatsApp per aziende: guida completa all'utilizzo professionale nel 2026
Guida completa all'uso professionale di WhatsApp: differenze tra Messenger, app WhatsApp Business e Business Platform, configurazione del profilo, gestione dei clienti, uso da PC, sicurezza dell'account, privacy, automazioni, AI e novita' 2026 verificate su fonti ufficiali.
Leggi l'articolo